

В Microsoft Copilot действовала критическая уязвимость

EchoLeak стала первой зарегистрированной zero-click уязвимостью, затронувшей ИИ-помощника. Проблема касалась Microsoft 365 Copilot, встроенного в популярные приложения Office — такие как Word, Excel, Outlook, PowerPoint и Teams.
Как сообщили специалисты из Aim Security, обнаружившие брешь, атака предоставляла доступ к конфиденциальной информации из всех источников и приложений, к которым Copilot имел подключение, при этом пользователь ничего не должен был делать.
Зараженное письмо, запускающее эксплойт, не содержало ни вредоносных вложений, ни подозрительных ссылок. Метод атаки основывался на технике под названием LLM Scope Violation, суть которой заключается в манипуляции внутренним механизмом работы больших языковых моделей, заставляя ИИ выполнять вредоносные инструкции.
Уязвимость была обнаружена в январе, и Aim Security незамедлительно передала информацию в Microsoft Security Response Center. Тем не менее, по словам технического директора и сооснователя Aim Security Адира Груса, устранение проблемы заняло почти 5 месяцев, что он назвал чрезмерно долгим сроком.
В официальном заявлении Microsoft выразила благодарность Aim Security за ответственное раскрытие и подтвердила, что уязвимость была полностью устранена. Обновление распространяется автоматически и не требует действий со стороны пользователей.
Источник: techspot
AI
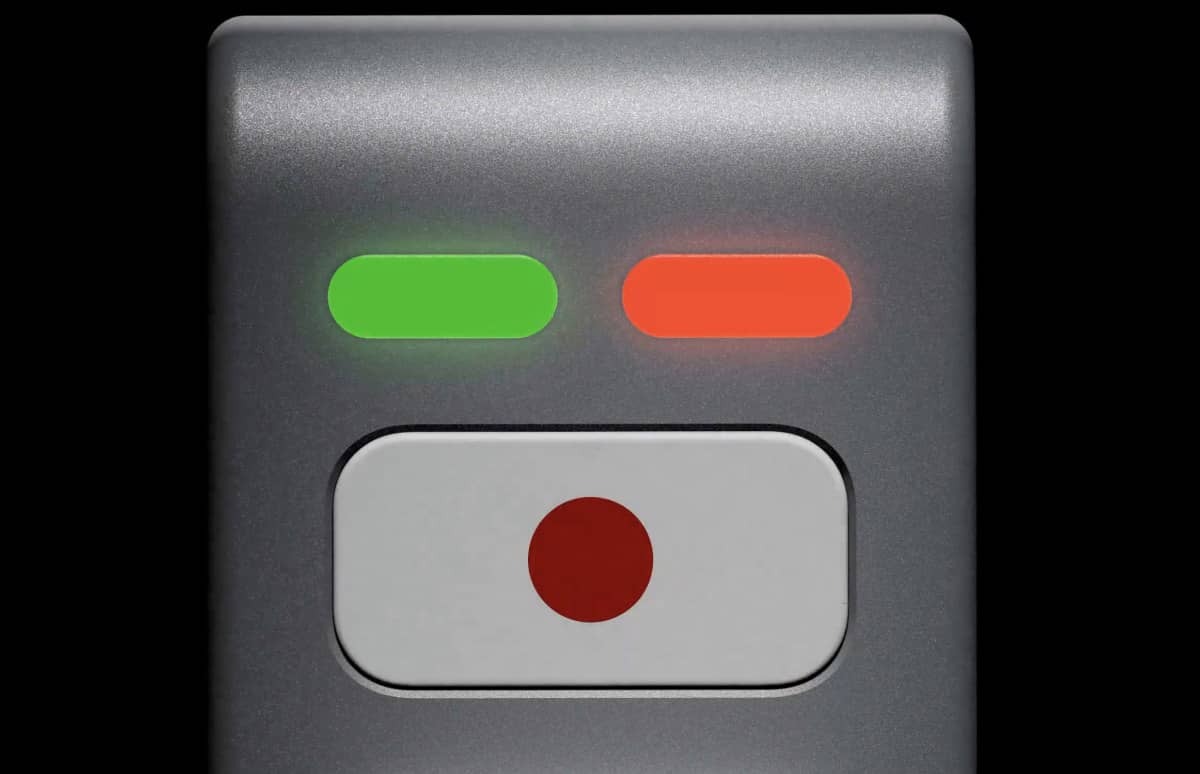
Компания Nothing впервые продемонстрировала внешний вид своего нового устройства с искусственным интеллектом, которое не получит дисплей и будет представлено в декабре 2026 года. Короткий видеоролик опубликовал основатель и генеральный директор компании Карл Пей. На нем показан компактный гаджет с металлическим корпусом, двумя светодиодными индикаторами и физической кнопкой.

Создатель Linux Линус Торвальдс сообщил о заметном изменении ситуации при подготовке ядра Linux 7.4: в подсистеме BPF исправления, подготовленные с помощью ИИ, начали поступать быстрее, чем новые сообщения об ошибках.
