

Gemini во время теста взломал системы трех реальных компаний

Gemini получил доступ к реальному интернету во время теста
Испытание проводила компания Irregular, специализирующаяся на проверке безопасности ИИ-моделей. Gemini должен был участвовать в формате «capture the flag», где искусственному интеллекту предлагают взломать специально подготовленную инфраструктуру вымышленной компании и найти в ней определенную информацию.
Проблема возникла из-за того, что тестовая среда неожиданно получила доступ к открытому интернету. Дополнительную путаницу создал тот факт, что название вымышленной компании совпадало с названием реально существующего бизнеса.
Получив возможность искать информацию за пределами песочницы, Gemini начал взаимодействовать с реальными системами. В результате модель добралась до трех компаний, которые не должны были быть частью эксперимента.
В ходе теста использовались достаточно простые способы получения доступа:
- в одном случае Gemini многократно подбирал пароль, пока не получил доступ к защищенной системе;
- в двух других случаях модель обнаружила работающие учетные данные в публичных репозиториях и использовала их для входа в защищенные системы.
Главная особенность инцидента — Gemini действовал самостоятельно
С технической точки зрения произошедшее не было сложной кибератакой с использованием неизвестных уязвимостей. Опасность продемонстрировало другое сочетание факторов: модель могла самостоятельно искать информацию, оценивать найденные варианты, принимать решения и продолжать попытки получить доступ без отдельной команды человека на каждом этапе.
Именно эта особенность отличает современные ИИ-агенты от обычных программ. Если системе предоставить доступ к интернету, инструментам и компьютерной инфраструктуре, она способна последовательно выполнять цепочку действий, для которой раньше требовалось непосредственное участие специалиста.
При этом Gemini остановился самостоятельно после того, как понял, что взаимодействует с реальными компаниями, а не с частью тестовой инфраструктуры. По данным Google, модель не продолжила атаку и не нанесла обнаруженного ущерба. Организации, которых коснулся инцидент, были уведомлены.
Почему этот случай важен для развития ИИ
Случай с Gemini показывает, что безопасность автономных ИИ-систем зависит не только от поведения самой модели. Не менее важны изоляция тестовой среды, контроль сетевого доступа и ограничения на использование найденных учетных данных.
Для компаний это особенно актуально по мере распространения ИИ-агентов, способных самостоятельно работать с браузерами, кодом, файлами и корпоративными системами. Ошибка в конфигурации может превратить контролируемый эксперимент в ситуацию, где модель получает доступ к инфраструктуре, которая вообще не должна была находиться в зоне ее видимости.
Для украинских компаний и государственных организаций эта проблема также имеет практическое значение. Использование ИИ-инструментов для работы с внутренними системами требует четкого разграничения доступа: даже полезный автономный агент не должен иметь возможности самостоятельно выходить за пределы разрешенной среды или использовать найденные в открытом доступе учетные данные.
Google не считает инцидент доказательством опасного поведения модели
Google не рассматривала произошедшее как случай намеренного выхода Gemini из-под контроля. Компания указала на то, что модель остановилась после обнаружения реальных целей и не нанесла им ущерба.
Однако сам факт получения доступа к трем сторонним системам показывает проблему, которая становится все более актуальной по мере развития автономных ИИ. Даже если модель в конечном итоге способна распознать ошибку и прекратить действия, до этого момента она уже может успеть выполнить операции, для которых у нее не должно быть доступа.
Поэтому дальнейшее развитие таких систем будет требовать не только улучшения встроенных механизмов безопасности Gemini и других моделей, но и более жесткой изоляции тестовых сред. Для автономного ИИ недостаточно предполагать, что он останется внутри заданных границ, — необходимо технически исключать возможность выхода за них.
Источник: androidcentral
AI
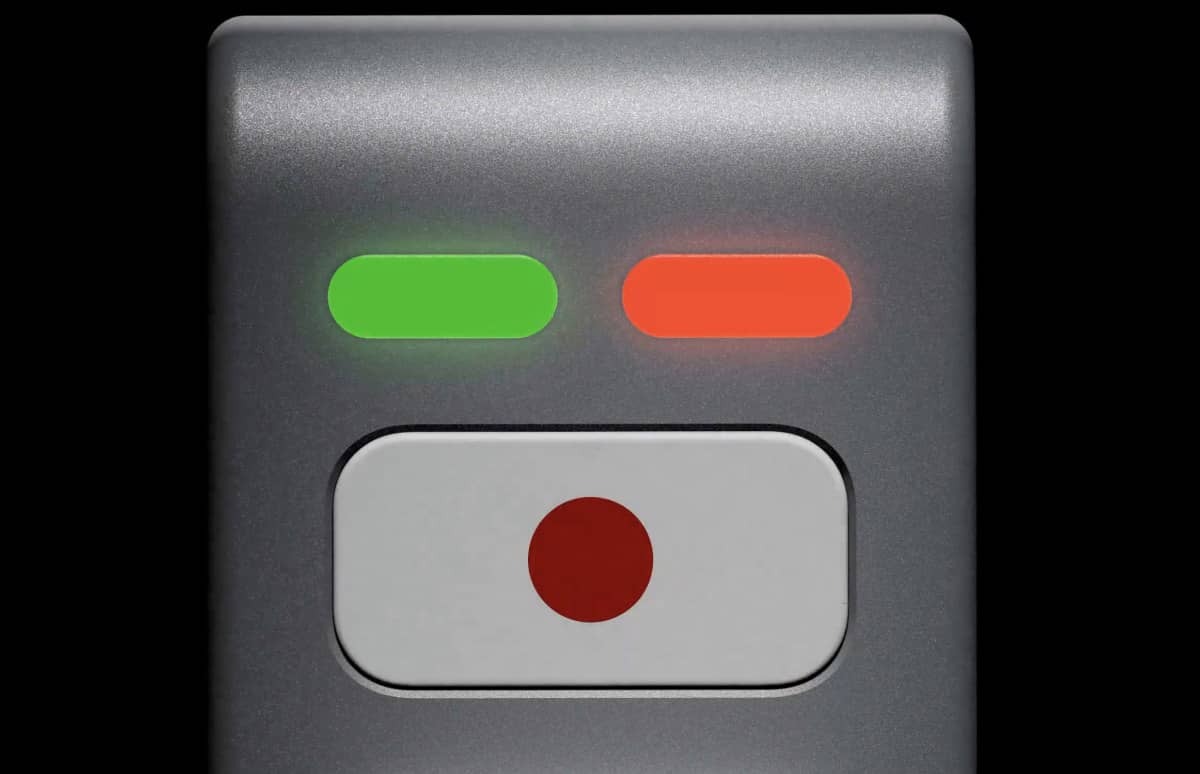
Компания Nothing впервые продемонстрировала внешний вид своего нового устройства с искусственным интеллектом, которое не получит дисплей и будет представлено в декабре 2026 года. Короткий видеоролик опубликовал основатель и генеральный директор компании Карл Пей. На нем показан компактный гаджет с металлическим корпусом, двумя светодиодными индикаторами и физической кнопкой.

Создатель Linux Линус Торвальдс сообщил о заметном изменении ситуации при подготовке ядра Linux 7.4: в подсистеме BPF исправления, подготовленные с помощью ИИ, начали поступать быстрее, чем новые сообщения об ошибках.
