

Microsoft предупредила о новом вирусе для флешек, который незаметно крадет криптовалюту
Ее главная особенность заключается в том, что она способна незаметно подменять адреса криптовалютных кошельков при копировании, из-за чего средства пользователей могут уходить злоумышленникам без каких-либо подозрений со стороны владельца.
Эксперты Microsoft Threat Intelligence и Microsoft Defender сообщили, что угроза активно используется как минимум с февраля 2026 года. Вредоносное ПО получило название CryptoBandits, а защитные решения Microsoft распознают его как Trojan:Win32/CryptoBandits.A.
Как вирус попадает на компьютер
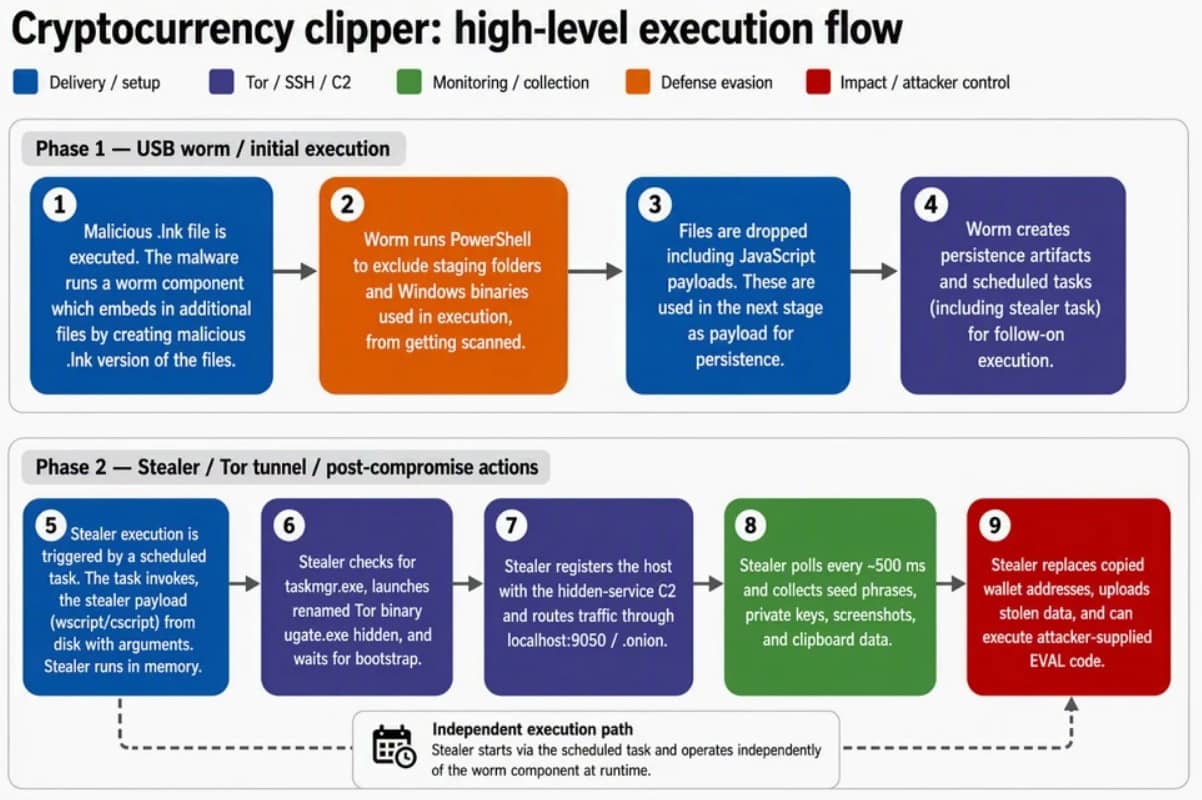
Для распространения злоумышленники используют зараженные флешки. Вредоносный код маскируется под привычные документы форматов .doc, .xlsx и .pdf. При этом оригинальные файлы скрываются, а вместо них пользователю показываются ярлыки .lnk, содержащие вредоносный сценарий.
В результате человек считает, что открывает обычный документ, однако на самом деле запускает процесс заражения системы.
После активации CryptoBandits устанавливает сразу два модуля:
- компонент, отвечающий за заражение новых USB-накопителей;
- модуль для кражи данных и постоянного мониторинга системы.
Оба элемента закрепляются в Windows через планировщик задач, благодаря чему продолжают работать даже после перезагрузки компьютера.
Подмена адресов кошельков и кража ключей
Наиболее опасной функцией вируса специалисты называют подмену криптовалютных адресов в буфере обмена. Каждые полсекунды программа проверяет скопированный текст. Если она обнаруживает адрес кошелька Bitcoin, Ethereum, Tron или Monero, то автоматически заменяет его адресом злоумышленников.
Чтобы пользователь не заметил подмену, вредоносный код сохраняет часть символов исходного адреса — обычно начало или конец строки. При беглой проверке такой адрес выглядит вполне правдоподобно.
Кроме того, программа ищет в буфере обмена конфиденциальные данные:
- seed-фразы из 12 или 24 слов по стандарту BIP39;
- приватные ключи Bitcoin;
- приватные ключи Ethereum.
Вирус использует сеть Tor и делает скриншоты экрана
Для связи с управляющими серверами CryptoBandits применяет сеть Tor. На зараженное устройство устанавливается портативный клиент Tor, а весь сетевой трафик перенаправляется через локальный SOCKS5-прокси на порту 9050 к скрытым адресам в доменной зоне .onion. Такой подход затрудняет определение реального местоположения операторов вредоносной инфраструктуры.
Функции вируса не ограничиваются кражей криптовалютных данных. Каждые 10 секунд программа создает пять снимков экрана и отправляет их на удаленный сервер. Это позволяет злоумышленникам отслеживать действия пользователя и видеть информацию о балансах его криптокошельков.
Также специалисты обнаружили возможность удаленного выполнения команд. При получении специальной инструкции типа EVAL вредоносное ПО способно запускать произвольный код на зараженном компьютере, фактически превращаясь в полноценный бэкдор для удаленного доступа.
Как защититься от CryptoBandits
Microsoft рекомендует отключить функцию AutoRun для всех съемных носителей, запретить запуск файлов .lnk с USB-накопителей через групповые политики, а также ограничить использование интерпретаторов сценариев wscript.exe и cscript.exe на устройствах, где они не требуются.
Для обнаружения заражения специалисты советуют обращать внимание на следующие признаки:
- активность локального SOCKS5-прокси на адресе localhost:9050;
- подозрительные дочерние процессы, запускаемые через wscript.exe или cscript.exe;
- использование утилиты curl совместно с PowerShell либо cmd.exe.
Владельцам криптовалютных кошельков эксперты напоминают о важном правиле безопасности: перед подтверждением любой транзакции необходимо вручную проверять адрес получателя целиком, даже если он был скопирован из надежного источника. Именно такая привычка может предотвратить потерю средств в случае заражения устройства.
Источник: microsoft
Crypto

Блокчейн-проект Qubic временно остановил обработку транзакций после того, как злоумышленник вывел около 2,94 трлн токенов QU из 1404 криптовалютных кошельков. По оценке проекта и профильных изданий, стоимость похищенных активов составила примерно 1,4 млн долларов. Причиной стала уязвимость в генерации секретных данных для кошельков: они получались недостаточно случайными, поэтому злоумышленник мог восстановить их и получить доступ к средствам.

В США федеральный суд присяжных признал Джонатана Спаллетту виновным в компьютерном мошенничестве и отмывании денег.
