

Microsoft попередила про новий вірус для флешок, який непомітно викрадає криптовалюту
Головна особливість загрози полягає в тому, що вона автоматично підмінює адреси криптовалютних гаманців під час копіювання. В результаті кошти можуть бути відправлені зловмисникам, а власник навіть не помітить підміни.
Експерти Microsoft Threat Intelligence та Microsoft Defender повідомили, що шкідливе програмне забезпечення активно використовується щонайменше з лютого 2026 року. Воно отримало назву CryptoBandits, а захисні рішення Microsoft ідентифікують його як Trojan:Win32/CryptoBandits.A.
Як вірус заражає комп’ютери
Для поширення зловмисники використовують заражені флешки. Шкідливий код маскується під звичні документи форматів .doc, .xlsx і .pdf. Водночас оригінальні файли приховуються, а користувачеві відображаються ярлики .lnk із вбудованим шкідливим сценарієм.
У результаті людина вважає, що відкриває звичайний документ, але фактично запускає процес зараження системи.
Після активації CryptoBandits встановлює одразу два модулі:
- компонент для зараження нових USB-накопичувачів;
- модуль для викрадення даних і постійного моніторингу системи.
Обидва елементи закріплюються в Windows через Планувальник завдань, завдяки чому продовжують працювати навіть після перезавантаження комп’ютера.
Підміна адрес гаманців і викрадення ключів доступу
Найнебезпечнішою функцією вірусу фахівці називають підміну криптовалютних адрес у буфері обміну. Кожні пів секунди програма перевіряє скопійований текст. Якщо вона виявляє адресу гаманця Bitcoin, Ethereum, Tron або Monero, то автоматично замінює її адресою зловмисників.
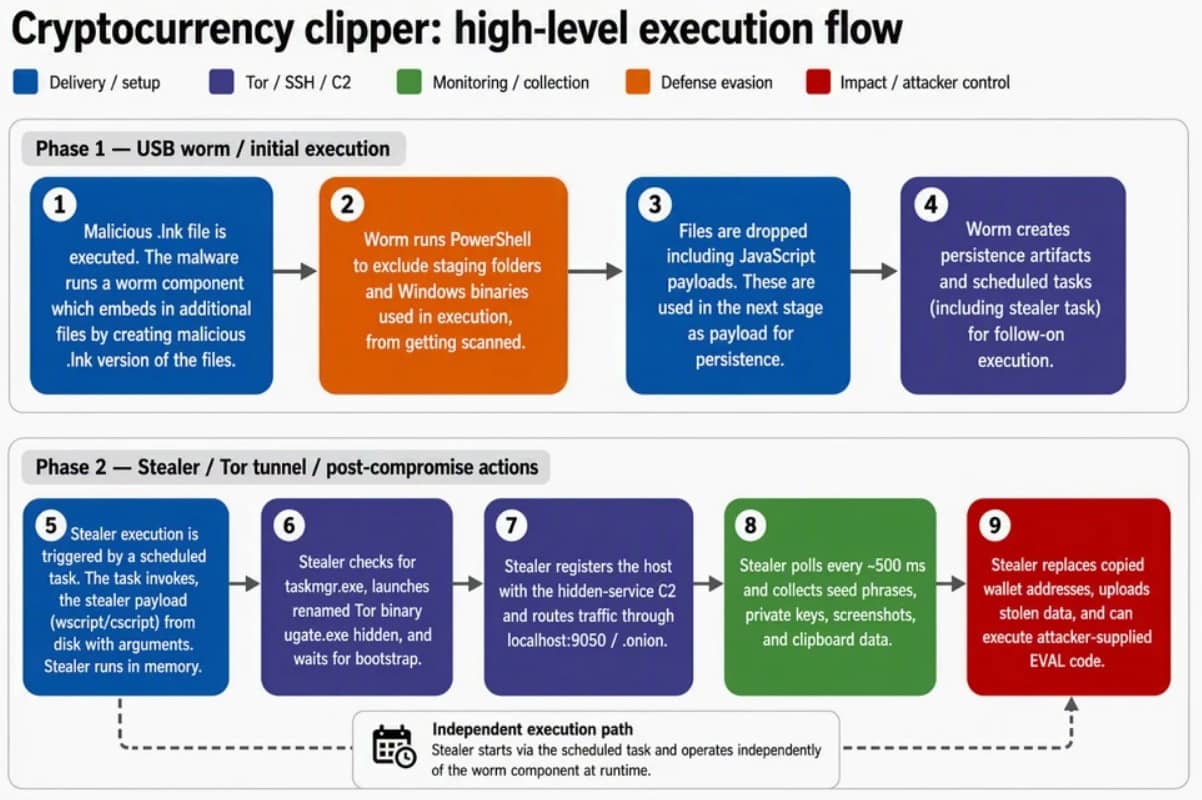
Щоб користувач не помітив підміни, шкідливий код зберігає частину символів оригінальної адреси — зазвичай початок або кінець рядка. Під час швидкої перевірки така адреса виглядає цілком правдоподібно.
Крім того, програма шукає в буфері обміну конфіденційні дані:
- seed-фрази з 12 або 24 слів за стандартом BIP39;
- приватні ключі Bitcoin;
- приватні ключі Ethereum.
Використовує мережу Tor і регулярно робить скриншоти
Для зв’язку з керувальними серверами CryptoBandits використовує мережу Tor. На заражений пристрій встановлюється портативний клієнт Tor, а весь мережевий трафік перенаправляється через локальний SOCKS5-проксі на порту 9050 до прихованих адрес у доменній зоні .onion.
Такий підхід значно ускладнює визначення реального місцеперебування операторів шкідливої інфраструктури.
Функціональність вірусу не обмежується викраденням криптовалютних даних. Кожні 10 секунд програма створює п’ять знімків екрана та надсилає їх на віддалений сервер. Це дозволяє зловмисникам відстежувати дії користувача та отримувати інформацію про баланси його криптогаманців.
Також фахівці виявили можливість віддаленого виконання команд. Після отримання спеціальної інструкції типу EVAL шкідливе ПЗ може запускати довільний код на зараженому комп’ютері, фактично перетворюючись на повноцінний бекдор для віддаленого доступу.
Як захиститися від CryptoBandits
Microsoft рекомендує вимкнути функцію AutoRun для всіх змінних носіїв, заборонити запуск файлів .lnk із USB-накопичувачів через групові політики, а також обмежити використання інтерпретаторів сценаріїв wscript.exe і cscript.exe на пристроях, де вони не потрібні.
Для виявлення можливого зараження фахівці радять звертати увагу на такі ознаки:
- активність локального SOCKS5-проксі за адресою localhost:9050;
- підозрілі дочірні процеси, запущені через wscript.exe або cscript.exe;
- використання утиліти curl разом із PowerShell або cmd.exe.
Власникам криптовалютних гаманців експерти також нагадують про важливе правило безпеки: перед підтвердженням будь-якої транзакції необхідно вручну перевіряти адресу одержувача повністю, навіть якщо її було скопійовано з надійного джерела. Саме така звичка може допомогти уникнути втрати коштів у разі зараження пристрою.
Джерело: microsoft
Крипта


Криптовалютна біржа Binance розкрила подробиці масштабної кібератаки, яка сталася 29 жовтня 2026 року. Зловмисники отримали доступ до внутрішньої інфраструктури компанії та вивели криптовалютні активи на суму приблизно $6,34 млрд (289,5 млрд грн). Для цього їм знадобилися майже п'ять місяців підготовки, заражені комп'ютери співробітників і внутрішній інструмент штучного інтелекту.
Криптовалютна біржа Binance опинилася в центрі одного з наймасштабніших кіберінцидентів в історії цифрових активів. Увечері 29 жовтня 2026 року з пов'язаних із платформою гаманців відбулися несанкціоновані перекази криптовалют на мільярди доларів. За попередньою оцінкою самої Binance, загальний масштаб інциденту становить близько 6,3 млрд доларів (приблизно 286,8 млрд грн).

