Intel, схоже, серйозно змінила підхід до співпраці з незалежними дослідниками кібербезпеки. Попередня програма Bug Bounty компанії, у межах якої за виявлення небезпечних вразливостей можна було отримати до $100 000, зараз позначена на платформі Intigriti як призупинена. Одночасно з цим з'явилася нова програма розкриття вразливостей, яка вже не передбачає грошових винагород.
На цей момент не йдеться про припинення приймання звітів про проблеми безпеки. Дослідники, як і раніше, можуть повідомляти Intel про знайдені вразливості. Головна зміна полягає саме у фінансовій мотивації: нова програма прямо вказує, що винагороди за такі повідомлення не передбачені.
Що саме змінила Intel
Першим на зміну звернуло увагу видання Phoronix. Журналісти помітили, що стара програма Intel на платформі Intigriti отримала статус призупиненої. При цьому компанія запустила окрему Intel Vulnerability Disclosure Program.
На актуальній сторінці програми Intigriti прямо зазначено, що це програма відповідального розкриття вразливостей без грошових винагород.
Фактично схема тепер виглядає так:
- дослідники можуть продовжувати надсилати Intel інформацію про вразливості;
- звіти проходять перевірку та обробку через Intigriti;
- компанія може координувати виправлення та публічне розкриття проблеми;
- гарантованої грошової винагороди за знайдену вразливість нова програма не передбачає.
При цьому ситуація виглядає дещо суперечливо. На офіційному сайті Intel все ще доступна сторінка старої Bug Bounty Program, де йдеться про виплати від $500 до $100 000 залежно від серйозності вразливості, якості звіту, потенційного впливу проблеми та наданого доказу працездатності експлойту.
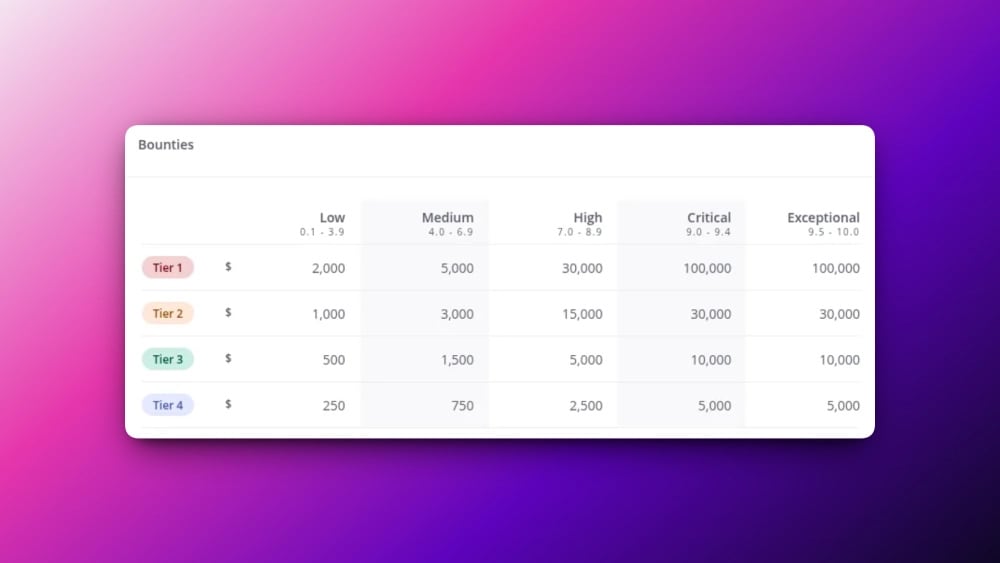
За офіційним курсом НБУ на 21 вересня 2026 року це приблизно від 22 300 грн до 4,47 млн грн. Саме верхня межа винагороди робила програму Intel однією з помітних ініціатив серед виробників комп'ютерного обладнання.
Програма працювала майже десять років
Intel запустила Bug Bounty Program у 2017 році, спочатку відкривши її лише для обмеженого кола дослідників. Уже у 2018 році програма стала доступною для всіх фахівців, які відповідали встановленим вимогам.
Вона охоплювала широкий спектр продуктів Intel — апаратне забезпечення, прошивки, програмне забезпечення та проєкти з відкритим кодом. Таким чином, винагороду можна було отримати не лише за класичний програмний баг, а й за складні проблеми безпеки на рівні процесорів або системної логіки.
Intel раніше сама наголошувала на ефективності такого підходу. Наприклад, у 2020 році 105 із 231 вразливості CVE, з якими працювала компанія, були виявлені та передані їй через Bug Bounty Program. Це показує, що незалежні дослідники були важливим джерелом інформації про реальні проблеми безпеки продуктів Intel.
Чи дійсно причиною став штучний інтелект
Саме тут варто чітко відділяти підтверджену інформацію від припущень. Intel поки публічно не пояснила, чому платну програму було призупинено. Тому твердження про те, що компанія замінила дослідників системами штучного інтелекту, наразі не має офіційного підтвердження.
Втім, зміни відбуваються на тлі стрімкого поширення ШІ-інструментів для аналізу коду та автоматичного пошуку потенційних вразливостей. Сучасні моделі здатні перевіряти великі обсяги коду, знаходити підозрілі конструкції та навіть допомагати створювати proof-of-concept для окремих типів помилок.
Є й інший бік проблеми. Розробники великих проєктів дедалі частіше стикаються з потоком автоматично створених звітів, частина яких виявляється помилковою, дублює відомі проблеми або не містить достатнього технічного обґрунтування. Перевірка таких повідомлень усе одно потребує часу кваліфікованих інженерів.
Саме тому зв'язок між рішенням Intel та розвитком ШІ виглядає логічною версією, але поки це лише припущення. Немає підтвердження, що Intel відмовилася від винагород саме тому, що тепер планує знаходити ті самі вразливості власними ШІ-агентами.
Для Intel це може мати не лише фінансові переваги
На перший погляд відмова від великих виплат дозволяє компанії скоротити витрати. Проте Bug Bounty — це не просто спосіб найняти зовнішніх фахівців для пошуку помилок. Грошова винагорода мотивує дослідника передати інформацію безпосередньо виробнику та дочекатися виправлення проблеми.
Без такої мотивації частина найбільш досвідчених спеціалістів може просто переключитися на програми інших компаній, де за складні знахідки продовжують платити. Особливо це стосується апаратних атак, дослідження мікрокоду, прошивок та інших напрямів, де на пошук однієї вразливості можуть піти тижні або навіть місяці роботи.
Тому ключове питання полягає не в тому, чи здатний ШІ знайти помилку в коді. Набагато важливіше, чи зможе нова модель роботи Intel зберегти той рівень співпраці з незалежними дослідниками, який компанія вибудовувала з 2017 року.
Поки залишається одна важлива невизначеність
На 21 вересня 2026 року стара платна програма Intel на Intigriti призупинена, а нова Vulnerability Disclosure Program прямо працює без винагород. Водночас офіційні сторінки Intel досі містять опис Bug Bounty та згадують виплати до $100 000.
Це може означати як остаточний перехід до безкоштовної моделі повідомлення про вразливості, так і тимчасову перебудову програми. Поки Intel не опублікує окреме пояснення або не оновить власну документацію, називати платну Bug Bounty остаточно закритою передчасно.
А версію про те, що головною причиною змін стали ШІ-агенти, наразі варто сприймати саме як припущення, а не як офіційно підтверджений факт.